駭客透過第三方供應商存取行銷資料與電郵,無支付或卡片資料外洩,三公司強調自家系統未受影響。
美國時間週四,JPMorgan Chase(JPM)、Visa(V)與Mastercard(MA)相繼對外宣佈,因第三方供應商遭到駭客攻擊,部分客戶的行銷資料(包含姓名與電子郵件)遭到存取或外洩。各公司一致表示:支付或卡片交易資料未被竊取,自有支付系統與網路沒有受到影響。

事件要點與背景 - JPMorgan表示,駭客疑透過第三方供應商取得行銷資料,可能包含部分客戶姓名與電子郵件。該行也強調此事與本週先前造成多數客戶系統中斷的軟體錯誤無關。 - Mastercard指出,受影響為一小部分登記特定福利計畫的持卡人「非支付資訊」電郵地址,並重申對Mastercard支付網路或刷卡功能沒有影響。 - Visa補充,事件與亞太區某第三方服務供應商相關,並非本週各行業系統中斷的成因。 - 網路安全公司SOCRadar與媒體報導指出,俄羅斯相關的勒索軟體組織n0n宣稱犯案。
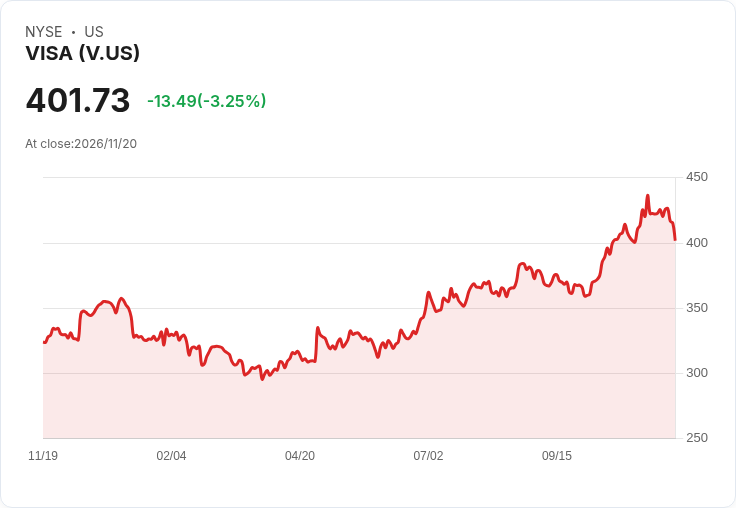
市場與實務影響 - 投資市場短線反應:公告當日股價呈下跌走勢(文中報導顯示JPM-1.00%、V-2.94%、MA-2.24%),反映投資人對資安事件敏感度。 - 對消費者的實際風險主要在於個資被用於詐騙或釣魚攻擊:電子郵件與行銷資料可被濫用來進行社交工程、寄送偽造通知或進一步魚叉式攻擊。 - 對企業的長期風險則包括法規調查、客戶信任流失與供應鏈治理檢討。
深入分析與評論 供應鏈攻擊屬於近年資安事件的高頻手法:即使主要金融機構本身系統未被入侵,周邊廠商的資安漏洞仍可能導致敏感資料外洩。雖然三家公司強調「非支付資料」,但行銷與聯絡資訊對詐騙者具有高價值,可能觸發後續釣魚或社交工程攻擊,進一步增加消費者與企業的防護成本。另一方面,宣稱由n0n等勒索集團犯案若屬實,可能意味著後續的勒索、資料公佈或持續攻擊風險。
替代觀點與駁斥 - 擔憂:部分輿論或消費者可能懷疑支付網路已被滲透,應徹查所有交易系統。 - 公司回應與駁斥:三家公司一致表示自家支付網路與交易系統未受影響,刷卡功能正常;目前證據指向第三方行銷資料外洩而非支付資料被竊。仍需持續監控以驗證公司說法並排除潛在延伸風險。
建議與未來展望 - 對消費者:留意可疑郵件、提高警覺、避免點選不明連結;替重要帳號啟用多重驗證、定期檢查銀行與卡片帳單;如接獲可疑通知,直接聯絡發卡行核實。 - 對企業:立即啟動供應商資安稽核與通報機制、加強第三方風險管理與資安條款、定期進行滲透測試與事件演練。 - 對監管與市場:預期監管單位與消費者保護機構可能要求更嚴格的供應鏈安全揭露與通報標準;短期內金融類股可能承受評價壓力,但若確保透明通報與補救措施到位,信任可逐步修復。
總結:此次事件凸顯大型金融機構即便擁有穩健內部系統,也難以完全免疫於第三方供應鏈的資安風險。雖然目前看似僅限於行銷與聯絡資料外洩,短期對支付功能無直接衝擊,但對詐騙風險、法規壓力與企業聲譽的長期影響不容忽視,需持續追蹤供應商調查結果與後續通報。
點擊下方連結,開啟「美股K線APP」,獲得更多美股即時資訊喔!
https://www.cmoney.tw/r/56/9hlg37

免責宣言
本網站所提供資訊僅供參考,並無任何推介買賣之意,投資人應自行承擔交易風險。